Μόλις ο χρήστης συνδεθεί με αυτό που οι ειδικοί της ερευνητικής ομάδας Skycure αποκαλούν «no iOS Zone», δεν υπάρχει τρόπος να παρακάμψει το bug παρά μόνο εάν βγει εκτός της εμβέλειας του κακόβουλου δικτύου.
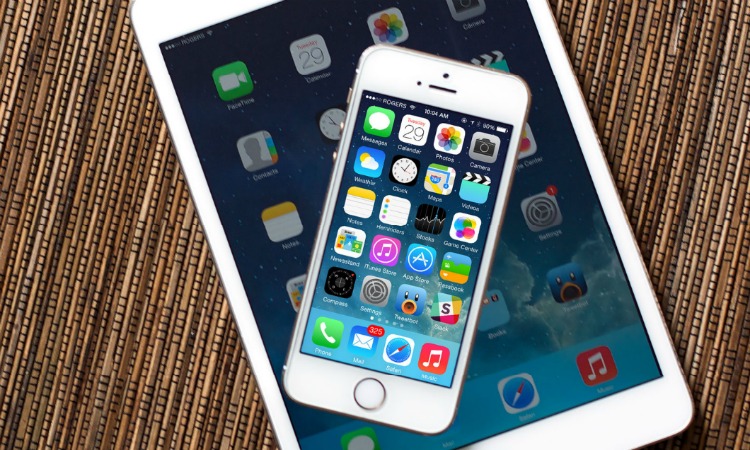
Η βάση της επίθεσης χρησιμοποιεί ένα «ειδικά διαμορφωμένο πιστοποιητικό SSL», το οποίο χρησιμοποιείται συνήθως για την ασφαλή σύνδεση στο ασύρματο δίκτυο, ενεργοποιώντας το bug στο λειτουργικό σύστημα. Μόλις «εισχωρήσει» στο iOS, το ψεγάδι αυτό προκαλεί το «κρασάρισμα» οποιασδήποτε εφαρμογής χρησιμοποιεί το πιστοποιητικό SSL.
«Μόλις το ανακαλύψαμε, σπεύσαμε να δημιουργήσουμε μια δέσμη εντολών (script) η οποία εκμεταλλεύεται στο σφάλμα μέσω του interface του δικτύου», αναφέρει σε άρθρο της η εφημερίδα The Guardian επικαλούμενη δηλώσεις των ερευνητών.
«Καθώς το SSL χρησιμοποιείται σε σχεδόν όλες τις εφαρμογές στο App Store της Apple, το εύρος της επίθεσης θα μπορούσε να είναι πολύ μεγάλο. Αντιληφθήκαμε ότι οποιαδήποτε καθυστέρηση στη διόρθωση αυτής της ευπάθειας θα μπορούσε να έχει τεράστιο αντίκτυπο στην επιχείρηση: μια οργανωμένη άρνηση υπηρεσίας (DoS) θα μπορούσε να οδηγήσει σε μεγάλες απώλειες».
Εκτός από το γεγονός ότι το εν λόγω bug μπορεί να προκαλέσει το κρασάρισμα σε μεμονωμένες εφαρμογές, μπορεί επίσης να χρησιμοποιηθεί για να προκαλέσει την κατάρρευση του λειτουργικού συστήματος. «Με την ευρεία χρήση των συσκευών που εκτίθενται στην ευπάθεια, προκαλείται κατάρρευση και στο λειτουργικό σύστημα. Στη χειρότερη περίπτωση και κάτω από συγκεκριμένες συνθήκες, διαπιστώσαμε ότι οι συσκευές μπορούν να μπουν σε ένα κύκλο επαναλαμβανόμενων επανεκκινήσεων, καθιστώντας τες άχρηστες», δηλώνουν οι ερευνητές.
«Ακόμα κι αν τα θύματα αντιληφθούν ότι η επίθεση προέρχεται από το δίκτυο Wi-Fi στο οποίο είναι συνδεδεμένες οι συσκευές τους, δεν έχουν τη δυνατότητα να απενεργοποιήσουν τη σύνδεση εξαιτίας των επαναλαμβανόμενων και συνεχών επανεκκινήσεων», αναφέρουν ερευνητές της Skycure. «Τα θύματα που βρίσκονται εντός της εμβέλειας του δικτύου δεν μπορούν να κάνουν τίποτα για αυτό. Αναλογιστείτε τις επιπτώσεις που θα είχε μια τέτοια επίθεση στη Wall Street, ή στα πιο πολυσύχναστα αεροδρόμια του κόσμου. Τα αποτελέσματα θα ήταν καταστροφικά».
Οι ερευνητές δηλώνουν ότι έχουν προειδοποιήσει την Apple για το συγκεκριμένο σφάλμα, ωστόσο δεν σκοπεύουν να δημοσιοποιήσουν οποιεσδήποτε τεχνικές λεπτομέρειες έως ότου η εταιρεία διαθέσει το ανάλογο patch (διορθωτικό).
Οπως αναφέρει στο άρθρο της η Guardian, η Apple δεν ανταποκρίθηκε στις εκκλήσεις για σχολιασμό επί του θέματος.