Τουλάχιστον 2 εκατομμύρια άνθρωποι κατέβασαν και εγκατέστησαν, άθελά τους, κακόβουλο λογισμικό στις συσκευές κινητής τηλεφωνίας και στους υπολογιστές τους, αφού ένα γνωστό λογισμικό διαχείρισης αρχείων είχε μετατραπεί σε «δούρειο ίππο». Ωστόσο, η κατάσταση τέθηκε υπό έλεγχο προτού προκληθούν εκτεταμένες βλάβες.
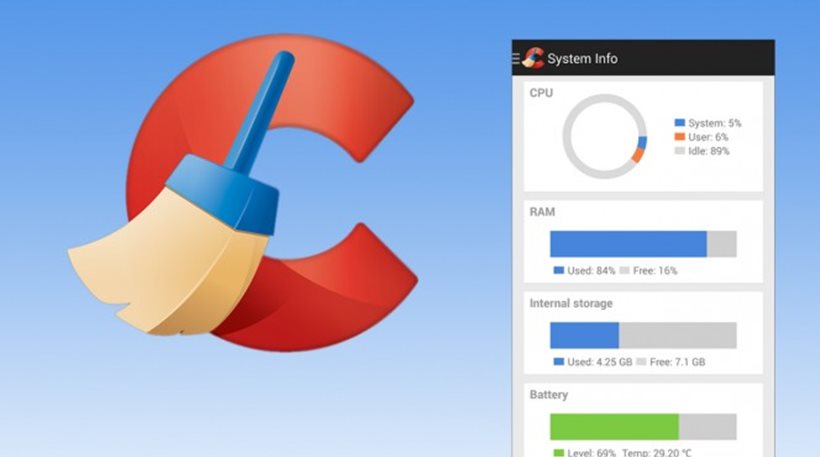
Ο λόγος για το CCleaner, ένα πρόγραμμα εκκαθάρισης του υπολογιστή ή του κινητού τηλεφώνου, το οποίο είναι ευρέως διαδεδομένο και χρησιμοποιείται από εκατομμύρια χρήστες παγκοσμίως.
Τη Δευτέρα 18/9, η εταιρεία Piriform, η οποία έχει αναπτύξει το πρόγραμμα και ανήκει πλέον στην Avast, επιβεβαίωσε ότι η πιο πρόσφατη έκδοση του CCleaner είχε δεχτεί παράνομη παρεμβολή από κυβερνοεγκληματίες, μεταξύ της 15ης Αυγούστου και της 12ης Σεπτεμβρίου.
Την περίοδο αυτή, όσοι χρήστες κατέβασαν την έκδοση v5.33.6162 του προγράμματος, εγκατέστησαν άθελά τους και το Trojan (κακόβουλο λογισμικό) που είχαν κρύψει οι χάκερ στο πακέτο λήψης.
Τα «μη ευαίσθητα δεδομένα» των χρηστών που έκλεψαν οι κυβερνοεγκληματίες, περιλάμβαναν στοιχεία όπως όνομα υπολογιστή, διευθύνσεις IP, κατάλογο των εγκατεστημένων προγραμμάτων και κατάλογο των ενεργών προγραμμάτων στις συσκευές.
«Σε αυτό το στάδιο δεν θέλουμε να κάνουμε υποθέσεις σχετικά με το πώς βρέθηκε αυτός ο παράνομος κώδικας στο CCleaner, από όπου και ξεκίνησε η επίθεση, πόσο καιρό χρειάστηκε για την προετοιμασία και ποιος βρίσκεται πίσω από αυτή την υπόθεση», δήλωσε στη βρετανική εφημερίδα The Guardian ο αντιπρόεδρος της εταιρείας, Πολ Γιούνγκ.
Όπως αναφέρει σε ανακοίνωσή της η εταιρεία, από την επίθεση έχουν μολυνθεί οι συσκευές περίπου 2,27 εκατομμύρια χρηστών. Ωστόσο, αναφέρεται επίσης ότι «πιστεύουμε πως οι χρήστες αυτοί είναι ασφαλείς, καθώς από τις έρευνές μας προέκυψε ότι καταφέραμε να καταστείλουμε τον κίνδυνο προτού προκληθεί οποιαδήποτε βλάβη».
Η παραβίαση ανακαλύφθηκε από την ερευνητική ομάδα Talos Research της Cisco, η οποία ενημέρωσε την Piriform στις 13 Σεπτεμβρίου, μία ημέρα αφότου η καθαρή έκδοση του προγράμματος έγινε διαθέσιμη κατά τη διάρκεια προγραμματισμένης ενημέρωσης. Η Talos συνιστά στους χρήστες που έχουν πιθανόν προσβληθεί από το κακόβουλο λογισμικό να κάνουν «επαναφορά του συστήματός τους σε ημερομηνία νωρίτερα από την 15η Αυγούστου».
Από Protothema.gr